Visibilita OT unificata
su 12 birrifici industriali in 6 paesi europei.
Come un gruppo birrario multinazionale ha eliminato i blind spot OT, raggiunto la conformita NIS2 e costruito un programma di risk management continuo con Radiflow — senza interruzioni di produzione.
Gruppo Birrario Multinazionale Europeo
Gruppo birrario multinazionale con 12 stabilimenti in 6 paesi europei, con sistemi OT critici per maltazione, fermentazione, imbottigliamento e sistemi di supervisione MES/SCADA/LIMS.
Contesto operativo
Ogni stabilimento operava con strumenti di monitoraggio indipendenti e non coordinati. Il team di sicurezza non aveva visibilita cross-site sugli asset OT, sulle comunicazioni ne sulle anomalie.
Classificazione
Il gruppo rientra tra i soggetti importanti NIS2 per il settore alimentare, ed e inoltre soggetto ai requisiti documentali degli audit IFS Food e BRC su monitoraggio continuo e gestione strutturata del rischio.
Quattro ostacoli critici alla sicurezza OT su scala industriale
Gli ostacoli che impedivano al gruppo di garantire sicurezza operativa e conformita normativa sulle linee di produzione birraria.
Nessuna visibilita OT centralizzata
Ogni stabilimento operava con strumenti di monitoraggio indipendenti e non coordinati. Il team di sicurezza non aveva visibilita cross-site sugli asset, sulle comunicazioni OT o sulle anomalie, rendendo impossibile qualsiasi strategia di difesa coordinata.
Reti di produzione piatte e non segmentate
PLC, HMI e server SCADA condividevano gli stessi segmenti di rete con le workstation corporate, senza alcuna separazione tra IT e OT. Un attacco laterale avrebbe potuto raggiungere i sistemi di controllo di processo senza ostacoli.
Conformita NIS2 e requisiti di audit IFS/BRC
Con la classificazione come 'Important Entity' ai sensi della NIS2 e i requisiti documentali degli audit IFS Food e BRC, il gruppo doveva dimostrare monitoraggio continuo, gestione del rischio strutturata e capacita di reportistica verso board e autorita di supervisione.
Device legacy e EOL incompatibili con scanning attivo
Gran parte dei PLC e dei device di campo nelle linee di produzione erano dispositivi datati o a fine vita, non aggiornabili e incompatibili con qualsiasi forma di interrogazione attiva. Un approccio invasivo avrebbe causato downtime inaccettabili nei processi a temperatura critica.
Obiettivi del Cliente
- ✓Ottenere un inventario OT completo su 12 stabilimenti
- ✓Segmentare IT e OT senza fermare la produzione
- ✓Dimostrare conformita NIS2 e agli audit IFS Food / BRC
- ✓Quantificare e prioritizzare il rischio per stabilimento
iSID · iCEN · CIARA — deployment passivo multi-sito
Piattaforma OT di Radiflow distribuita sui 12 stabilimenti, con discovery non intrusiva degli asset, gestione centralizzata e risk management continuo.
Radiflow iSID
Smart sensor passivo installato nel DMZ OT di ogni stabilimento. Discovery automatico di tutti gli asset su oltre 200 protocolli industriali (Modbus, OPC-UA, EtherNet/IP). Behavioral baselining e threat detection in real-time senza impatto sui processi produttivi.
Radiflow iCEN
Management centralizzato di tutti i 12 sensori iSID dalla sede del gruppo. Aggregazione di alert, inventory OT consolidata, topologia di rete unificata e correlazione cross-site degli eventi in un'unica vista operativa.
CIARA
OT Risk Management continuo: scoring del rischio per stabilimento, OT Breach & Attack Simulation (OT-BAS) senza toccare i sistemi live, gap analysis IEC 62443, attack path modeling e report board-ready per conformita NIS2 e audit regolatori.
Fasi di Implementazione
Pilota su 2 stabilimenti
Deployment e validazione della configurazione iSID su un impianto tedesco e uno italiano, calibrazione delle policy di rilevamento per i protocolli della produzione birraria.
Rollout sui 10 stabilimenti restanti
Deployment scalato secondo la finestra di manutenzione programmata di ogni sito, senza interferenze con le finestre di produzione. Asset inventory automatica attivata site by site.
Attivazione iCEN centralizzato
Consolidamento di tutti i feed iSID nel management platform, configurazione di policy di alerting cross-site, integrazione con il SIEM corporate.
CIARA risk management continuo
Attivazione dello scoring per stabilimento, definizione dei playbook MDR con il partner MSSP, primo report NIS2 a 90 giorni dal go-live.
Schema architetturale — stabilimento pilota (Site A)
Architettura di riferimento replicata su tutti gli stabilimenti: rete di produzione, OT Datacenter con DMZ e Control Room, servizi di sicurezza centralizzati con CIARA.
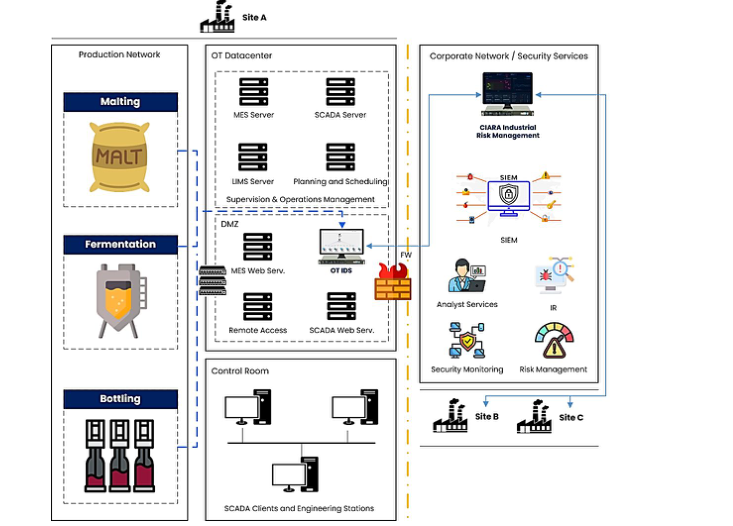
Schema architetturale multi-sito — iSID/OT IDS per la visibilita locale in DMZ, CIARA Industrial Risk Management per il risk management continuo, con aggregazione centralizzata su Site B e Site C.
Visibilita completa, compliance raggiunta, rischio quantificato
Per la prima volta abbiamo una visione unica e aggiornata di tutti i nostri sistemi OT. CIARA ci ha dato finalmente il linguaggio del rischio che il board capisce — non vulnerabilita tecniche, ma impatto operativo e finanziario.
Perche Radiflow
- ✓Discovery e monitoraggio completamente passivi, zero impatto sulla produzione
- ✓Gestione centralizzata multi-sito con iCEN
- ✓Risk management continuo con CIARA e linguaggio del rischio board-ready
- ✓Supporto nativo a oltre 200 protocolli industriali
Hai bisogno di assistenza immediata?
Se sei sotto attacco o stai gestendo un incidente di sicurezza, il nostro team e disponibile 24/7 per supportarti in risposta, contenimento e recovery.
Indirizzo
Piazza IV Novembre, 4, 20124 Milano (MI)
Sotto attacco?
Servizio di incident response immediato. Contatta subito il nostro team di security operations.
Contattaci ora